一条指令,让校园安全运营更高效
几万师生的大学,人数接近一个小县城。信息中心有限人员,每天从几十G带宽、数万台电脑和服务器,几十万告警中,甄别处置失陷事件已经超负荷运转。而要真正守护师生网络安全,在学校这个“小社会”落实各项网安工作,还有大量诸如协查资产责任人、通知相关主管老师,协助处置的工作要做。围绕这些实际需求,山石网科与西北工业大学开展合作,建设 AI 驱动的校园网络安全运营门户,让智能体——数字人助力老师们开展安全运营。面向安全人员的日常工作,AI 门户提供统一的任务入口:用一句话描述需求,即可调度相关能力,衔接告警查询、责任人关联、消息通知和运行报告,让分散在多个系统中的操作形成连贯、可核查的任务流程。
从统一入口到任务落地,AI 门户的四项价值
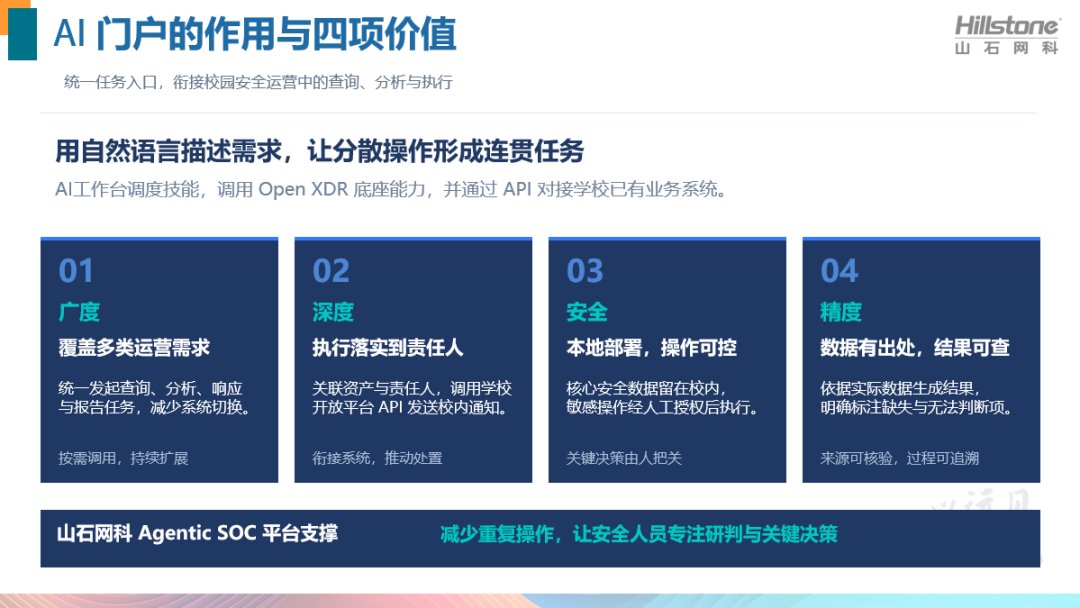
AI 门户不是只陪你聊聊天。西北工业大学老师总结 AI 门户四大特点:广度、深度、安全、精度,可有效助力校园网络安全运营。
广度:面向多类运营需求。告警查询、分析研判、响应处置、报告生成,均可通过自然语言发起,不必再记忆功能分散在不同系统的位置。随着技能和系统对接逐步丰富,门户可承接更多运营流程,减少人员反复切换工具的负担。
深度:让执行落实到责任人。通过对接身份认证与学校消息服务,门户将告警关联到具体人员,并借助校内既有渠道发送通知,让分析结果进入实际处置流程。
安全:本地部署,关键操作可控。校园核心安全数据由校方掌握,任务在受控环境中执行;封禁、策略修改等敏感操作经人工授权后推进,安全人员保留关键决策权。
精度:数据有出处,结果可核查。查询与报告基于实际可查数据,保留数据来源和执行记录。缺失数据、查询失败或无法判断的情况明确标注,便于安全人员核验结果并继续排查。
以平台能力为支撑,贯通安全运营流程
上述价值的实现,需要将统一入口与后台的数据、工具及执行流程连接起来。AI 门户以山石网科 Agentic SOC 平台为支撑,由 Open XDR 底座提供安全数据与分析处置能力,AI 工作台负责理解需求、调度技能,既调用底座能力,也通过 API 对接学校已有业务系统,让查询、分析与执行形成连贯的任务流程。
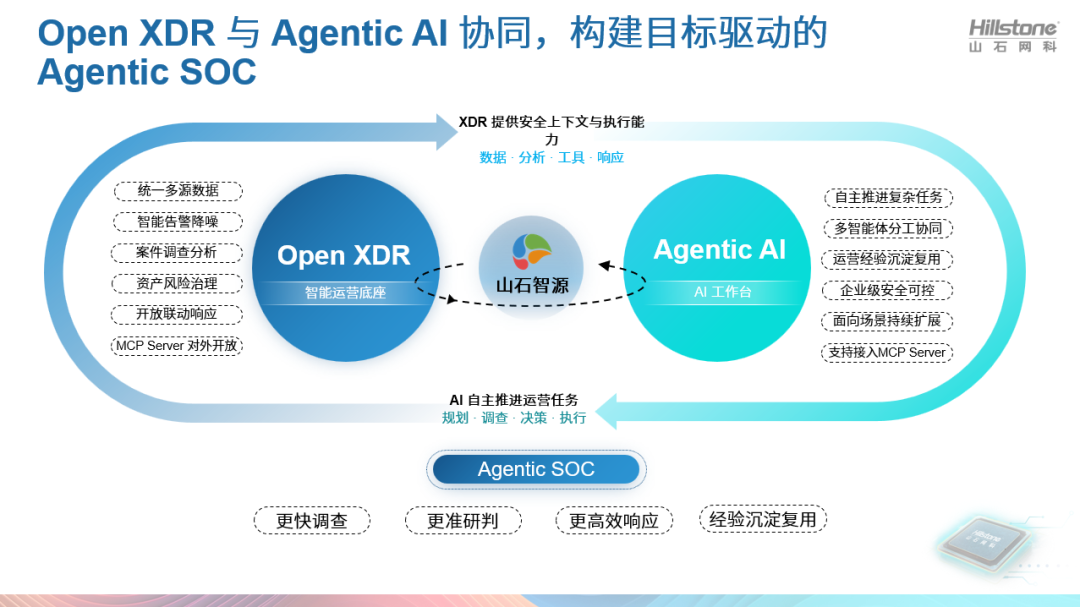
安全运营人员通过 AI 工作台按需发起任务,也可为重复性工作配置自动化任务,按设定周期调用技能。下面两个场景,展示了 AI 门户如何把这些能力用到日常运营中。
场景一:异常行为排查,治理与响应分步衔接
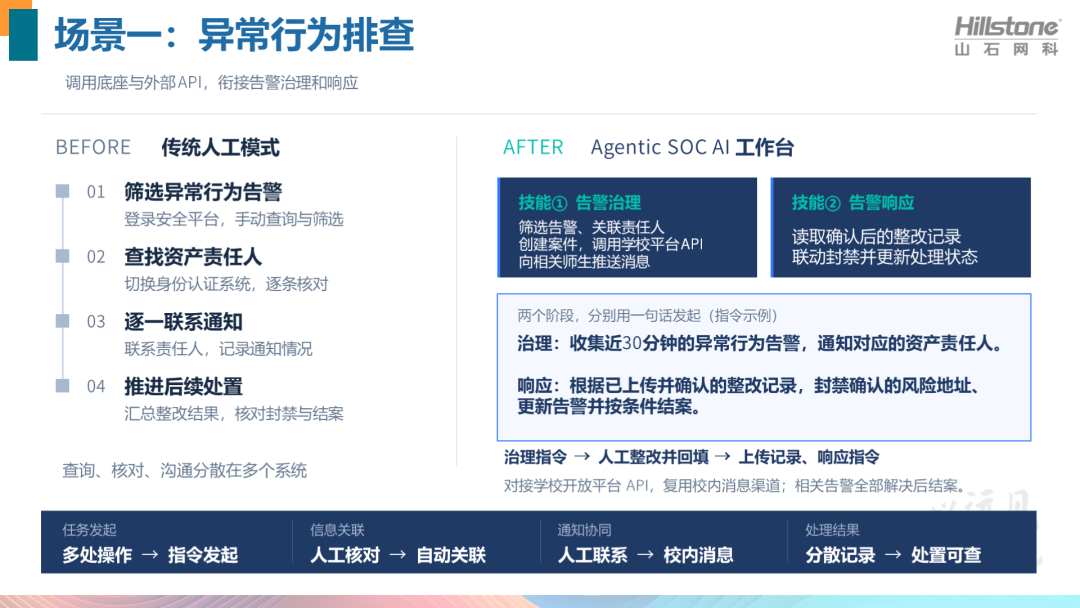
传统异常行为处置中,安全运营人员需要先筛选告警,再到身份认证等系统中查找资产对应人员,逐一联系并记录通知情况。整改完成后,还要汇总反馈、核对封禁需求,更新告警与案件状态,多个环节依赖人工衔接。
在AI工作台中,治理和响应分别由两个技能承担,每个阶段都可以通过一句话发起。例如,先提出治理任务:“收集近30分钟的异常行为告警,通知对应的资产责任人。”
AI 工作台调用“告警治理”技能,依托 Open XDR 底座筛选告警、关联资产与责任人,并创建案件。在通知环节,AI 工作台对接西北工业大学自有开放平台的消息服务 API,通过学校已有的消息渠道,向相关学生、职工及安全管理人员发送通知,将安全排查结果传递到具体责任人。
这种对接能力,让 AI 工作台能够调用校内既有系统的服务,把告警分析与消息触达纳入同一任务流程,减少安全人员在多个平台之间切换、复制信息和逐一联系的工作。
完成整改后,负责人汇总并确认处置结果,将记录上传至 AI 工作台,再发起响应任务:“根据已上传并确认的整改记录,封禁经确认的风险地址、更新告警并按条件结案。”
“告警响应”技能读取已确认的整改记录,按记录中的要求联动风险地址封禁,并更新已整改终端的告警状态。只有案件中的相关告警全部解决后,才完成结案。两个技能将发现、通知和响应衔接起来,人工保留整改确认与关键操作的决策权,处置过程有据可查。
场景二:安全运营健康巡检,让日志接入异常及时可见
告警排查与处置依赖持续、及时的日志接入。除了处理已发现的异常,安全团队还需要关注支撑分析的数据源是否正常运行。安全运营健康巡检,正是对这一基础环节的日常检查。
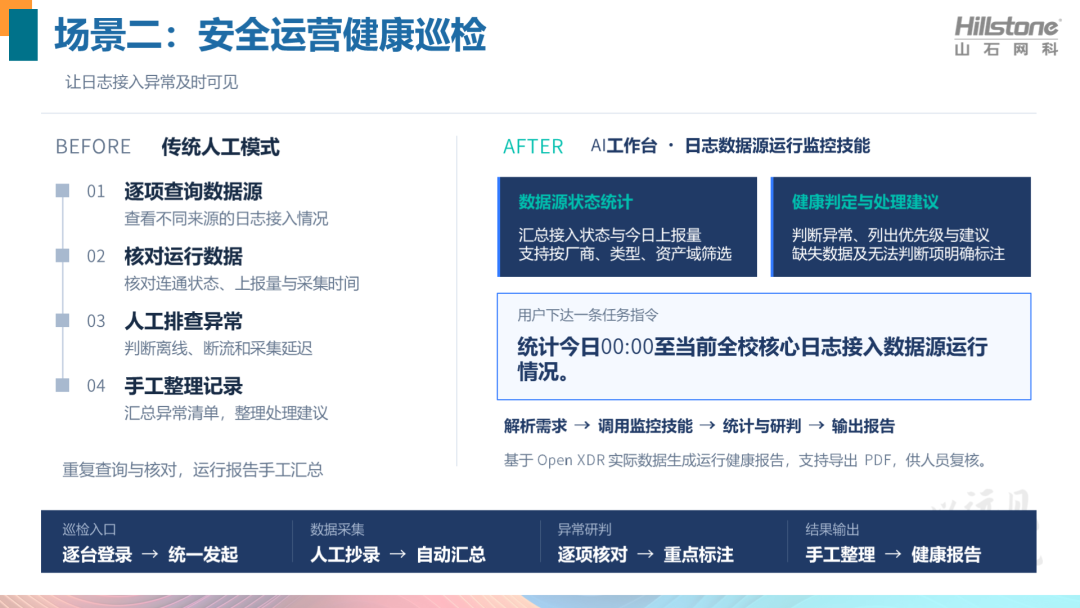
为掌握数据源的运行情况,安全人员需要核对不同来源的连通状态、日志上报数量与最近采集时间,再汇总异常、整理处理建议。这些重复性的查询与核对,同样可以通过AI 工作台发起任务:“统计今日00:00至当前全校核心日志接入数据源运行情况。”
AI 工作台调用“日志数据源运行监控”技能,基于 Open XDR 平台数据源管理模块的实际数据,汇总接入状态、今日上报量等信息,逐项判断正常、采集延迟、日志断流、设备离线或无法判断,并对异常列出处理优先级与建议。任务也可按厂商、设备类型或资产域限定查询范围。
统计结果以总体概况和明细表呈现,并支持导出 PDF 运行健康报告,方便安全人员复核。对于缺失数据、查询失败或无法确认的状态,报告明确标注,为后续排查提供依据。数据统计、健康判定与报告输出由同一技能串联完成,减少人工抄录和汇总的负担。
校企协同,推动校园安全持续运营
从异常行为排查到安全运营健康巡检,AI 驱动的校园网络安全运营门户围绕告警处置与日常运维,将告警查询、责任人关联、消息通知和运行报告等环节串联起来。这些应用也体现了“技能+任务”的作用:将业务流程沉淀为可复用的技能,通过 API 联通学校已有系统,让数据查询、任务执行与人员协同形成连贯、可核查的工作流程。
在现有应用基础上,这一方式还可进一步拓展至异常外联、横向移动等行为的分析与溯源。随着更多校园安全运营需求纳入,双方可持续完善技能与系统对接,让AI能力更好地适应学校的业务场景与管理要求。
此次校企合作,将高校真实需求与山石网科的安全能力相结合。依托山石网科 Agentic SOC 平台,双方将具体需求转化为可执行的运营任务,减少重复查询与人工衔接,让安全团队更专注于风险研判和治理改进,为教学科研提供持续的安全保障。
排名第二!山石网科 Q2 UTM 份额创历史新高
芯智赋能教育数字化|山石网科亮相2026第三届教育信创大赛天津决赛
山石网科获评CNVD 2025年度原创漏洞发现贡献单位
山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。
现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。