来源 :安恒信息2026-09-04
9月2日,第四届网络空间安全(天津)论坛——第七届国际反病毒大会在天津举行。大会由天津市人民政府主办,国家计算机病毒应急处理中心、天津市公安局、天津市滨海新区人民政府承办,国家网络与信息安全信息通报中心协办。
安恒信息终端安全产品研发负责人受邀参会,发表《面向语义载荷的AI Agent安全新范式》主题演讲,分享AI时代反病毒研究与Agent DR工程实践。
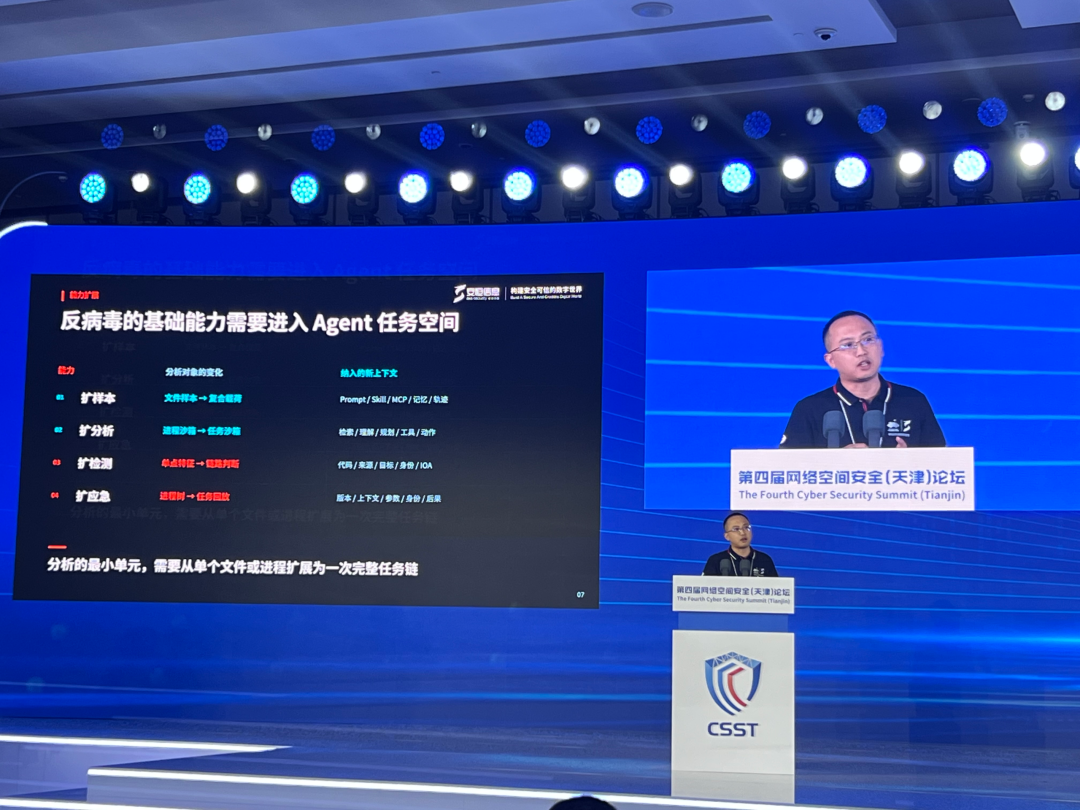
亮相国际反病毒大会
回应AI时代安全新命题
本届大会以“重构安全防护新范式”为主题,汇聚国内外反病毒研究、产业和执法领域代表,共同研判人工智能、软件供应链及新型终端威胁。安恒信息从终端行为检测、威胁响应和安全运营积累出发,提出核心观点:AI Agent的到来并未让传统反病毒技术失效,但防御的“眼睛”不能只盯着代码了,还要看Prompt指令、模型调用、Skill能力、MCP工具以及身份权限——这些要素共同构成了一条完整的任务执行链。
威胁在变
反病毒的“观察范围”也得跟着变
回顾反病毒的发展历程,从早期的文件感染、宏病毒和脚本攻击,到后来的无文件攻击、合法工具滥用和供应链污染,每一次技术升级都伴随着攻击载体的变化。到了AI Agent时代,自然语言指令、外部文档、Skill说明、MCP工具的返回结果,都可能影响Agent的决策并最终作用于终端。
安恒信息结合LAMEHUG等公开事件,总结出两条正在汇合的威胁路径:一是恶意软件调用大模型,在运行时生成命令、辅助判断和数据收集;二是可信Agent受到不可信语义影响,利用合法工具和已有权限完成攻击。
这两条路径的共同结果是:反病毒的分析对象不再是一个个孤立的样本,而是一条完整、可追溯的任务链。
反病毒没有失效
终端仍是确定性防护的关键
模型能够理解语义,但风险最终仍会落到文件读取、进程创建、网络连接、凭证访问等终端行为。AI Agent时代的反病毒关键不仅要判断内容是否恶意,还要识别任务是否偏离用户目标、访问敏感对象或触发批量、高权限操作。
安恒信息将用户任务、Prompt来源、模型调用、工具参数、身份权限与终端行为连接为一条因果链,语义侧识别风险,终端侧执行放行、降权、确认、隔离或阻断。这既复用AV/EDR的确定性能力,也补齐了Agent上下文和任务目标的可见性。
从EDR到AgentDR
落地四项工程实践
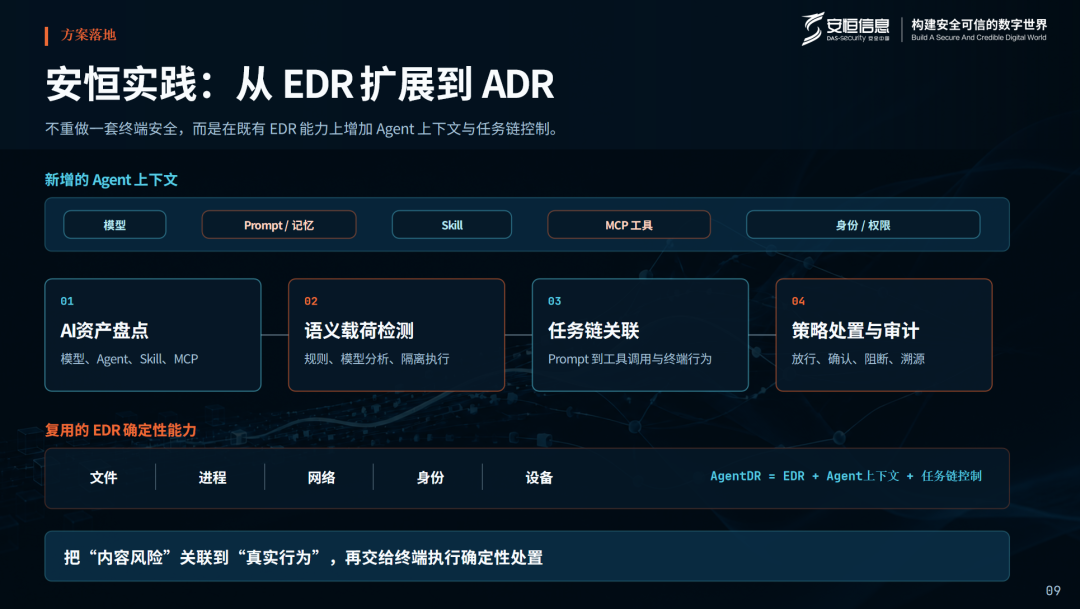
安恒信息在既有EDR能力上增加Agent上下文与任务链控制,将AgentDR概括为“EDR + Agent上下文+任务链控制”,并围绕四个方向推进验证:
● AI资产盘点
识别模型、Agent、Skill和MCP服务,结合版本、来源、运行账户与权限建立资产基线。
●语义载荷检测
结合规则、语义模型、脚本分析和隔离执行,识别指令覆盖、越权调用、敏感数据访问及外传意图。
●任务链关联
贯通Prompt、模型推理、MCP工具调用与终端进程、文件、网络和身份事件,形成可回放因果链。
●策略处置与审计
在工具调用前实施放行、限制、确认或阻断,由EDR在操作系统层兜底,并完整记录处置结果。
面向AI Agent带来的新型执行链,安恒信息正在将终端安全领域的积累持续注入反病毒研究,逐步形成从威胁观测、技术框架到产品验证的阶段性成果。此次大会演讲,是公司面向行业的一次重要分享。未来,安恒信息将持续研究恶意代码演进、语义载荷与Agent任务链,以可落地的技术能力参与反病毒防线建设。