来源 :天融信2026-09-21
9月19日,在CCSC2026“后大模型时代”的软件与系统安全论坛上,天融信科技集团受邀出席并分享了智能体应用过程中的安全思考与实践,为行业破解智能体安全难题提供可落地、可复用的解决思路。
随着大模型加速进入研发、生产、运营等核心业务,智能体开始具备自主对接数据、调用工具和执行任务的能力。与此同时,模型数据泄露、提示词注入、智能体越权、模型供应链风险以及AI自动化网络攻击等问题日益突出。
智能体安全
天融信科技集团助理总裁李建彬指出,智能体正在把安全问题从“内容判断”带入“业务执行”:一旦模型输出能够访问数据、调用工具、改变系统状态,模型的不确定性就会沿执行链层层传导,最终转化为权限滥用、数据外泄与业务动作失控,风险由此从“内容结果”扩展至“权限、数据与业务动作”。
长期以来,对于智能体安全,行业习惯以“威胁清单”组织防御,将提示注入、越权访问、工具误用、记忆污染等隐患逐一罗列。然而,威胁清单回答的是“可能发生什么”,却无法回应一个更关键的问题:一次任务最多能够造成多大的业务影响。
天融信提出应以“风险上限”作为控制强度的判断依据:风险上限不取决于攻击发生的概率,而取决于智能体在既定权限、数据、连接与动作可逆性条件下的任务能力边界。
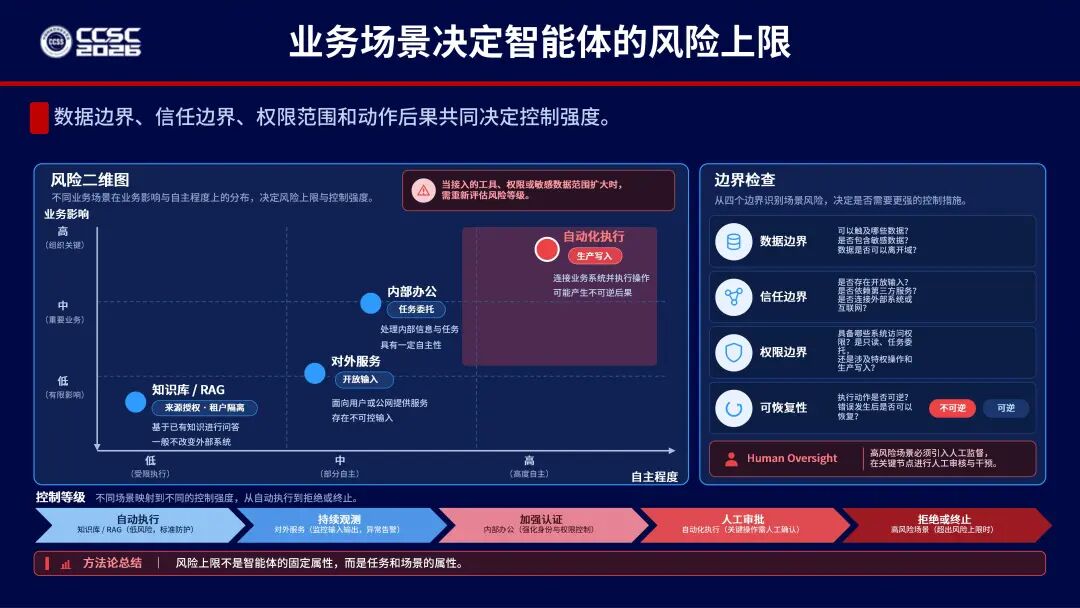
针对如何定义智能体的风险上线,天融信认为可从六个维度出发,即自主程度、级联传播、权限深度、动作可逆性、数据敏感度与外部暴露,并建立最低安全基线确定风险等级下限,不同场景的风险上限差异显著。
以“风险上限”为判断依据
仅作内部信息查询的知识库问答的智能体,与连接生产系统执行写入操作的自动化智能体,单次动作的后果截然不同;控制方式也相应从自动执行、持续观测,递进至加强认证、人工审批乃至拒绝与终止。因此风险上限并非智能体的固定属性,而是任务与场景的属性,随所接入工具、权限与数据范围的扩大而动态变化。
在体系层面,天融信认为将企业已有的身份、网络、终端、API与数据等安全能力,通过任务级关联还原为一次完整任务,形成从看见事件到管住任务的闭环。围绕这一闭环,其将智能体安全解构为三域联防:智能体与供应链域管准入,实现未授权阻断、评估合格准入;运行与行为域管行动,实现身份授权到位、调用执行受控;数据与内容域管数据,实现数据流转受控、内容安全合规。
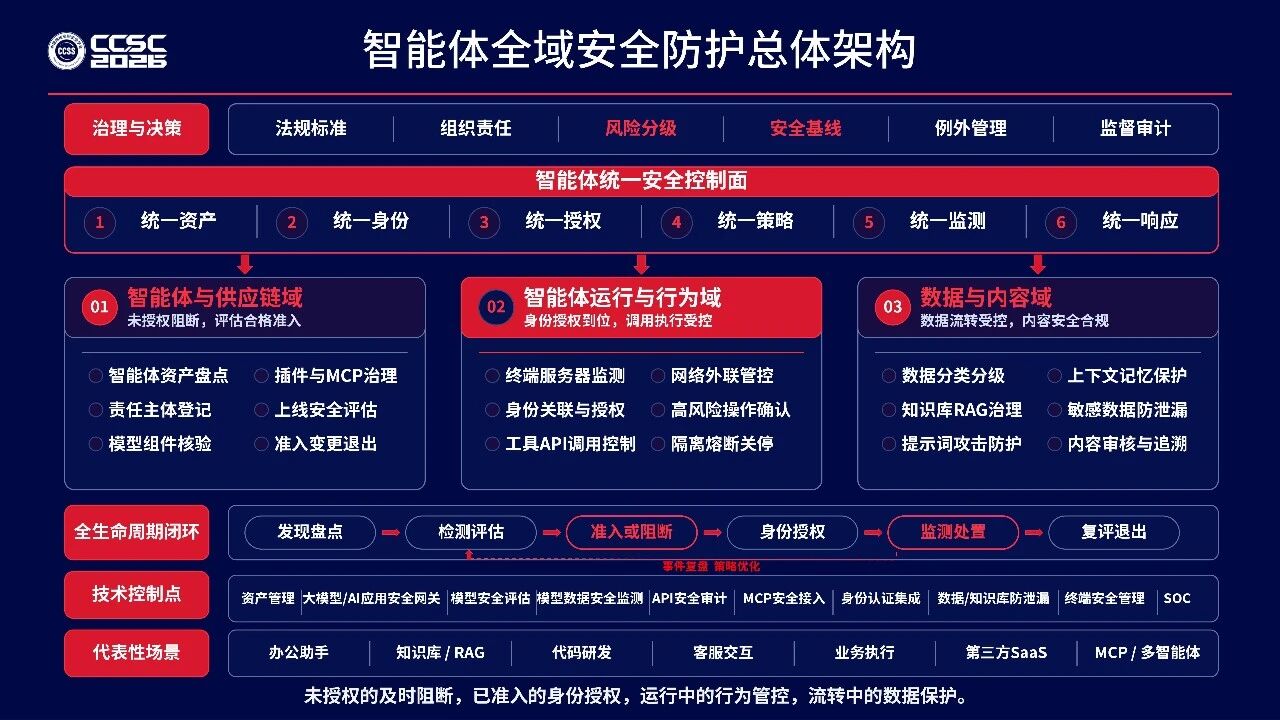
最终,以四项可验收的结果界定智能体安全的落地标准:对象可管、权限可控、行为可断、数据可追。唯有划清对象的责任主体、权限的任务边界、动作的阻断路径与数据的追溯链条,企业方能在可控风险下,将关键任务交付给智能体。
这正是实践视角给出的答案——智能体安全的落点,不在于把威胁清单越列越长,而在于让每一次任务的风险上限,始终处于可度量、可控制的范围之内。