来源 :天融信2026-09-15
2026网安周正在全国范围内展开,在开幕式、高峰论坛、网络安全技术应用体验区及各个专题论坛上,大模型安全、智能体安全都是热议的话题。
随着各类智能体广泛应用,智能体正由“辅助问答工具”演变为具备工具调用与任务执行能力的“数字主体”,其安全风险正在从“内容安全”转向“权限、数据与执行安全”。
NEWS
基于对这一趋势的研判,天融信在网安周现场正式发布《智能体全域安全防护框架》,系统阐述智能体全域安全的治理思路。
当智能体由“会回答”进化到“会调用、会规划、会行动”,其已深度连接企业知识库、账号、API与业务系统,一次行为偏离预期或错误调用,就可能被放大为数据泄漏、越权操作乃至业务中断。
2026年网安周开幕式上,《人工智能治理框架3.0》正式发布。其中提到,智能体的安全风险贯穿设计研发、安装部署、指令输入、推理规划、调用执行、记忆存储、结果输出、停用下线等全生命周期各环节。要加强智能体行为失控等突出风险的防范治理,凝聚国际治理共识,促进人工智能全球可信应用。
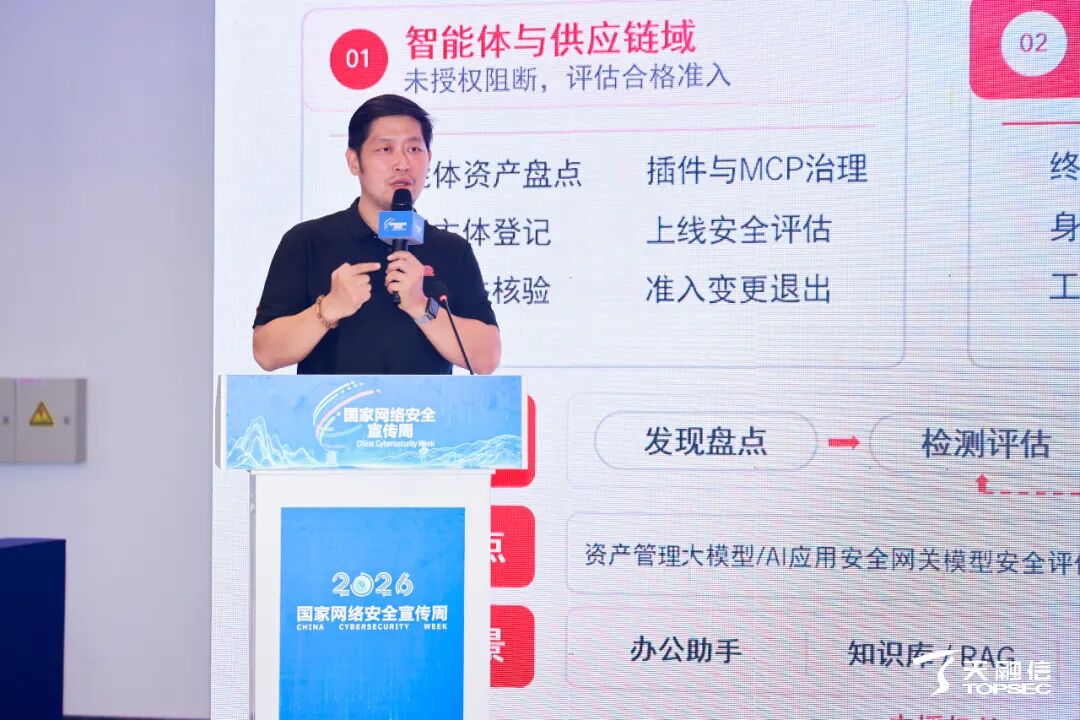
当前,行业多数方案仍聚焦提示词注入与生成内容合规等单点防护,天融信则主张将智能体作为具备自主行动能力的数字主体加以治理,安全重心由“管输出”前移至“管身份、管权限、管行动、管数据”,形成区别于单点设防的整体思路。
TOPSEC
智能体全域安全治理思路
智能体安全应采用“风险上限”的防护概念:办公助手、知识库智能体、业务执行智能体形态相近,风险等级却差异悬殊,其高低不取决于模型参数规模,而取决于所连接的系统、所拥有的权限及所影响的业务范围。由此,各类场景的安全治理均可归约为三个核心维度——主体可信性、行动权限边界与数据流向控制。
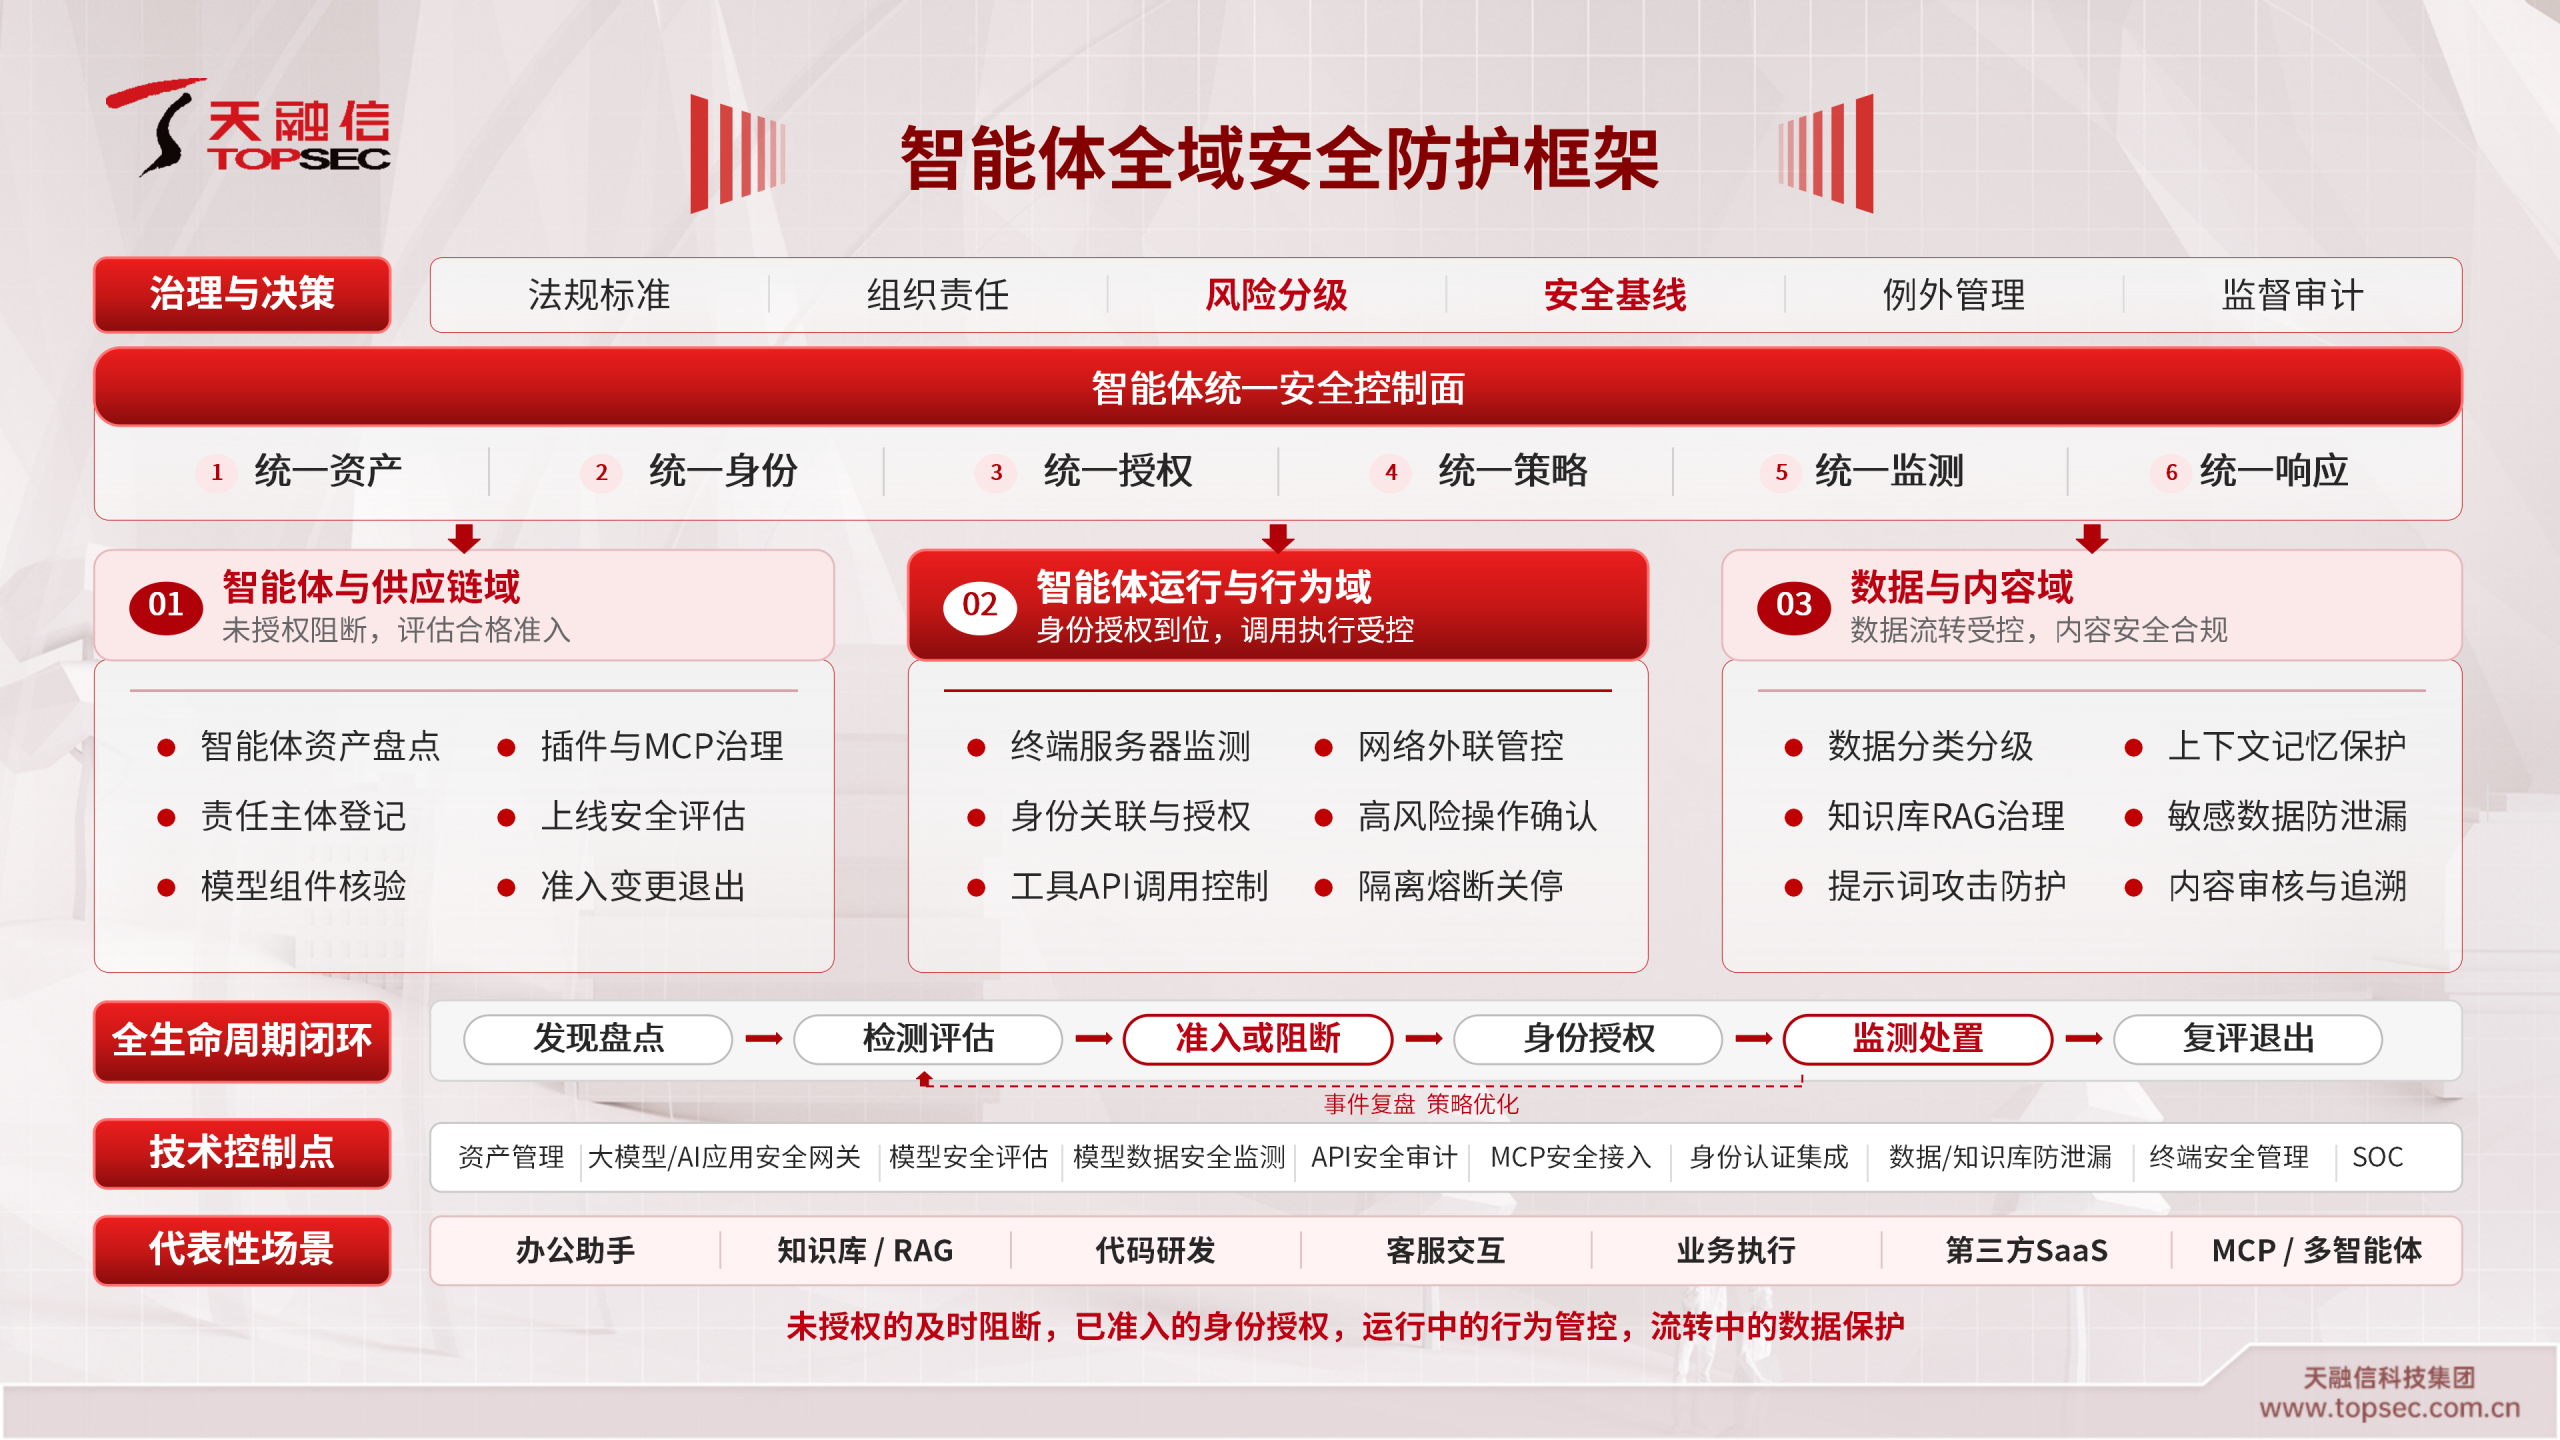
基于此,天融信提出“三域联防、统一控制”的智能体全域安全防护框架。该框架以“先准入、再行动、后数据”为统一控制逻辑,将智能体安全风险解构为三类治理对象,并在其上构建统一安全控制面,形成覆盖全生命周期的闭环管理。
智能体与供应链域:聚焦准入治理,实现未授权阻断、评估合格准入,解决接入主体与供应链的可信问题。
智能体运行与行为域:聚焦行动治理,实现身份授权到位、调用执行受控,解决权限授予与执行边界问题。
数据与内容域:聚焦数据治理,实现数据流转受控、内容安全合规,解决数据流向与内容风险问题。
三域之上,框架形成资产、身份、策略、监测、响应统一的“安全控制面”,并以“发现盘点—检测评估—准入阻断—身份授权—监测处置—复评退出”的全生命周期闭环贯穿始终,对高风险动作实行短时授权、审批、回滚与留痕,推动智能体安全进入“全域防护、任务级管控”阶段。
《智能体全域安全防护框架》的正式发布,重在确立一种安全认知,即智能体安全的落脚点不是拦截单条注入指令,而是使具备行动能力的数字主体始终运行于“可识别、可约束、可控可追”的边界之内。
当前,全球进入“人机物”三元融合的万物智能互联时代,如何在激活“跑得快”发展动能的同时,又筑牢“跑得稳”的安全底线,是智能时代亟待破解的课题。能力扩展到哪里,安全防护就应延伸到哪里。让智能体用得放心、管得住、能追责,既是全域安全防护框架的起点,也是智能时代安全治理的必然方向。