来源 :天融信2026-09-07
从山顶基站到街角摄像头,全省数十万物联终端每天吐出数以亿计的日志。但在浩瀚的数据大海中,隐蔽的攻击痕迹极难被察觉——如何打破漏报阴霾,让防御速度赶上智能化攻击的步伐?
天融信的这一最新落地实践,为破解此难题提供了全新思路。近日,天融信成功中标某省运营商AI安全运营项目。这不仅是天问大模型在通信场景的又一次落地,更标志着天融信在AI驱动安全运营转型上迈出了关键一步。
工信部数据显示,我国移动物联网连接数已突破28亿,“物”连接占比超六成,产业正加速迈入“万物智联”时代。终端规模的暴增导致网络暴露面成倍放大——每一台野外摄像头、传感器、基站,既是业务节点,也是潜在的突破口。同时,攻击者正全面借力AI提升攻防效率,防御响应必须逼近“机器速度”。
此外,运营商的安全场景极度特殊——没有固定的机房边界,只有遍布全省、极其分散的终端资产。面对每日数以千万计的日志,单纯依赖人工审阅无异于大海捞针;而潜伏期长、伪装极深的APT攻击,察觉时往往为时已晚。
天融信给出应对解法,用AI的算力与智慧,战胜规模化的威胁。
基于客户实际业务与架构情况,天融信打造基于多源设备日志的智能安全分析与预警平台,通过在态势感知平台中深度融合天问大模型,并协同搭建高性能算力底座与模型训练环境,实现了全省物联与安全设备日志的统一接入和实时研判,将威胁识别拉升至“第一瞬间”,彻底打破“事后追溯”的被动局面。
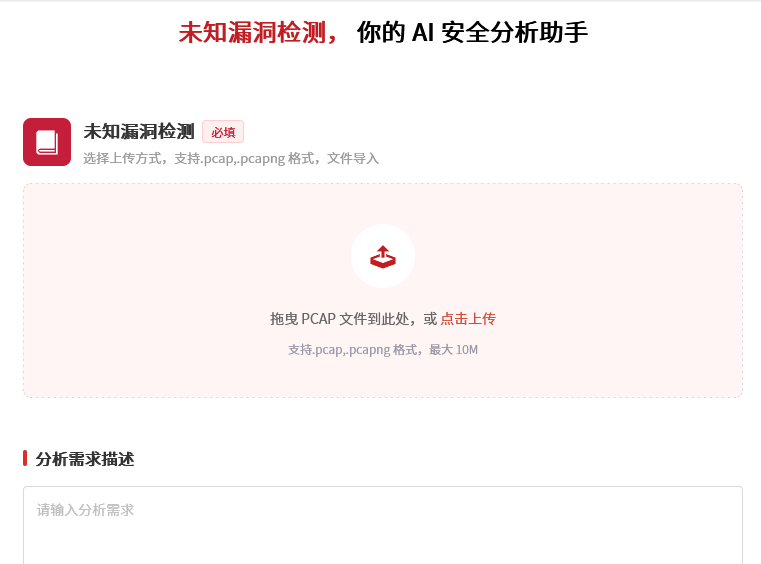
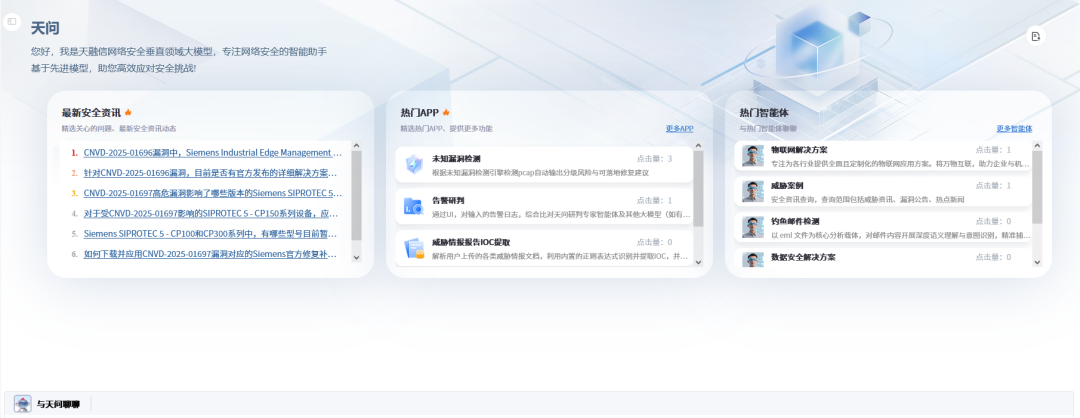
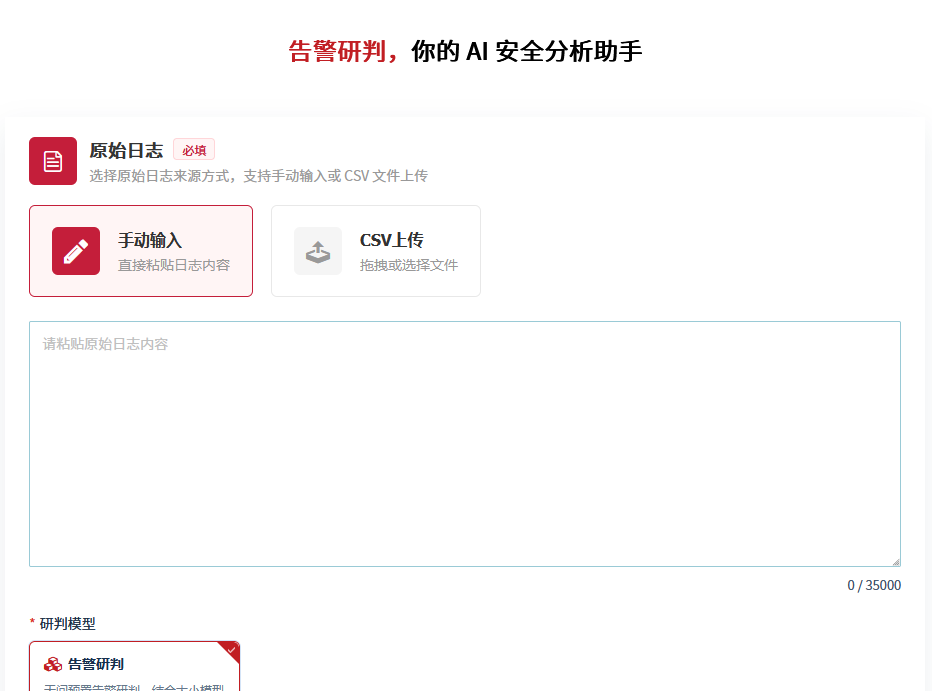
光“看得见”还不够,防护的关键更在于“处置快”。
为了实现防御能力的质变,天融信在该项目中进一步部署了一批专用功能智能体(AI Agents)。凭借自主研判与协同联动能力,智能体推动安全运营由传统“人找威胁”跨越至“系统主动处置”,协助运营商构建起全周期主动防御闭环。
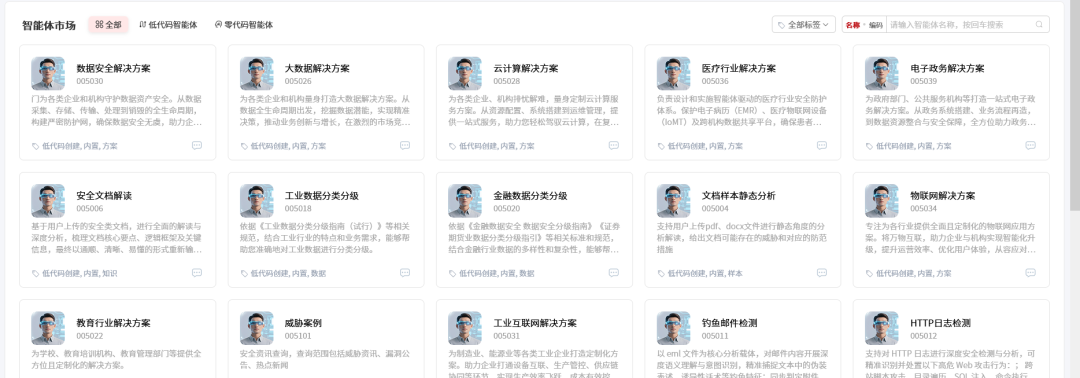
事前·预先防护:自动开展攻击模拟验证,提前排查薄弱环节与漏洞;
事中·秒级响应:依托自动化协同编排(SOAR),高危告警触发后秒级自动处置,无需等待人工审批;
事后·经验进化:评估处置过程并将经验反哺天问大模型,实现能力的持续自主进化。
本次实践的成功落地,不仅精准契合了运营商在海量终端运维与AI防御上的刚性需求,更为整个通信行业打造了一套可复制、可推广的智能化安全运营“范本”。这一模式不仅能顺畅延伸至智慧杆塔、边缘计算、行业专网等复杂场景,随着物联网深度渗透,大模型与智能体协同的安全运营,也将成为数字基础设施的必备底座。
未来,天融信将持续发挥在大模型研判、多源日志分析与专用智能体协同上的核心优势,将本项目沉淀的先进实践快速复用于更广泛的关键基础设施领域,全面助力数字中国建设在AI时代实现“看得见、判得准、动得快”。